;)


Dlaczego cyberbezpieczeństwo nie kończy się w momencie wycofania sprzętu z użycia?
Cyberbezpieczeństwo najczęściej kojarzy się z ochroną aktywnych systemów IT. Firewalle, systemy wykrywania zagrożeń, szyfrowanie danych, kontrola dostępu czy regularne aktualizacje oprogramowania to podstawowe elementy strategii bezpieczeństwa wielu organizacji. Jednak istnieje obszar, który bywa pomijany: co dzieje się z danymi, gdy sprzęt, na którym były przechowywane, zostaje wycofany z eksploatacji?
Serwery, komputery, dyski twarde, nośniki SSD czy taśmy magnetyczne nie przestają stanowić potencjalnego źródła ryzyka tylko dlatego, że nie są już wykorzystywane. Dane mogą pozostawać na nich długo po zakończeniu ich użytkowania.
Dlatego skuteczna strategia cyberbezpieczeństwa powinna obejmować nie tylko ochronę informacji podczas ich przetwarzania i przechowywania, ale również bezpieczne zakończenie cyklu życia sprzętu IT.
Wycofanie sprzętu nie oznacza usunięcia danych
Każda organizacja regularnie wymienia elementy swojej infrastruktury IT. Powodem może być modernizacja systemów, zakończenie okresu eksploatacji urządzeń, awaria, zmiana dostawcy usług lub reorganizacja środowiska informatycznego. Wycofany sprzęt może trafić do magazynu, serwisu, firmy zajmującej się recyklingiem, zostać odsprzedany lub przekazany do ponownego wykorzystania.
Problem polega na tym, że zakończenie eksploatacji urządzenia nie jest równoznaczne z usunięciem zapisanych na nim informacji.
Na nośnikach mogą nadal znajdować się dane osobowe, dokumentacja biznesowa, informacje finansowe, dane klientów, konfiguracje systemów czy inne poufne zasoby organizacji. Samo usunięcie plików lub standardowe formatowanie nośnika nie zapewnia trwałego usunięcia danych. W zależności od zastosowanej metody i rodzaju pamięci, część informacji może nadal nadawać się do odzyskania. Co więcej, również niesprawny sprzęt może zawierać dane. Awaria urządzenia nie oznacza automatycznie, że zapisane informacje zostały bezpowrotnie utracone.
Z perspektywy bezpieczeństwa istotne jest więc nie tylko to, czy urządzenie nadal działa, ale przede wszystkim, czy przechowywane na nim dane zostały skutecznie zniszczone.
Co dzieje się z nośnikiem pomiędzy wycofaniem a zniszczeniem?
Jednym z istotnych zagrożeń jest brak kontroli nad nośnikami po ich wycofaniu z użytkowania. Wyobraźmy sobie sytuację, w której firma modernizuje swoją serwerownię. Kilkadziesiąt dysków zostaje wymontowanych z urządzeń i przekazanych do magazynu w oczekiwaniu na dalsze decyzje. Część z nich ma zostać ponownie wykorzystana, inne trafią do zniszczenia.
Jeśli organizacja nie prowadzi odpowiedniej ewidencji, mogą pojawić się pytania:
- Ile nośników faktycznie wycofano?
- Gdzie obecnie się znajdują?
- Kto odpowiada za ich przechowywanie?
- Czy wszystkie zostały przekazane do właściwego procesu?
- Czy istnieje dokumentacja potwierdzająca usunięcie danych lub zniszczenie każdego nośnika?
Brak odpowiedzi na te pytania oznacza ograniczoną możliwość wykazania, co stało się z zasobami zawierającymi informacje. Ryzyko nie dotyczy wyłącznie samego procesu niszczenia. Może pojawić się również podczas magazynowania, transportu czy przekazywania nośników pomiędzy pracownikami i podmiotami zewnętrznymi. Dlatego zarządzanie wycofanym sprzętem powinno być traktowane jako uporządkowany proces, a nie jednorazowa czynność techniczna.
Chain of Custody – dlaczego ciągłość kontroli ma znaczenie?
W zarządzaniu nośnikami danych istotną rolę odgrywa koncepcja Chain of Custody, czyli udokumentowanego łańcucha nadzoru nad nośnikiem. W praktyce oznacza to możliwość ustalenia, kto, kiedy i w jakim celu przejmował odpowiedzialność za dany nośnik oraz jakie działania zostały na nim wykonane. Proces może obejmować identyfikację nośnika, rejestrację jego numeru seryjnego, przypisanie lokalizacji, kontrolę przekazań, przechowywanie, transport oraz końcowe usunięcie danych lub zniszczenie. Dzięki temu organizacja może odtworzyć historię postępowania z nośnikiem i sprawdzić, czy poszczególne etapy zostały wykonane zgodnie z przyjętą procedurą. Ma to szczególne znaczenie w środowiskach, w których przetwarzane są informacje poufne lub wrażliwe, na przykład w instytucjach finansowych, administracji publicznej, sektorze obronnym czy infrastrukturze krytycznej. Samo zastosowanie skutecznej technologii niszczenia danych nie zastępuje bowiem kontroli nad tym, co działo się z nośnikiem przed rozpoczęciem procesu.
Usuwanie danych czy fizyczne niszczenie nośnika?
Nie każdy wycofany nośnik musi zostać fizycznie zniszczony. Wybór odpowiedniej metody zależy między innymi od rodzaju pamięci, stanu technicznego urządzenia, oraz polityki bezpieczeństwa organizacji. Istnieje kilka różnych metod postępowania z danymi.
Dokumentacja jest równie ważna jak sam proces
Wyobraźmy sobie, że organizacja zleciła zniszczenie kilkuset dysków twardych. Proces został wykonany, ale po kilku miesiącach podczas audytu pojawia się pytanie o konkretny nośnik. Czy został zniszczony? Kiedy? Jaką metodą? Czy można powiązać dokumentację z jego numerem seryjnym? Jeżeli organizacja dysponuje jedynie ogólnym potwierdzeniem wykonania usługi, udzielenie precyzyjnej odpowiedzi może być trudne. Dlatego ważnym elementem zarządzania końcem cyklu życia nośników jest dokumentowanie wykonanych operacji.
W zależności od zastosowanego rozwiązania i procedury, dokumentacja może obejmować identyfikatory nośników, daty operacji, wykorzystane metody, osoby odpowiedzialne, wyniki procesu oraz raporty potwierdzające jego zakończenie. Takie podejście zwiększa przejrzystość działań, wspiera audyt i pozwala wykazać, w jaki sposób organizacja realizuje własną politykę bezpieczeństwa informacji.
Bezpieczeństwo danych to nie tylko wykonanie odpowiedniej operacji, ale również możliwość udokumentowania jej przebiegu.
ProDevice Ecosystem – bezpieczeństwo danych jako proces
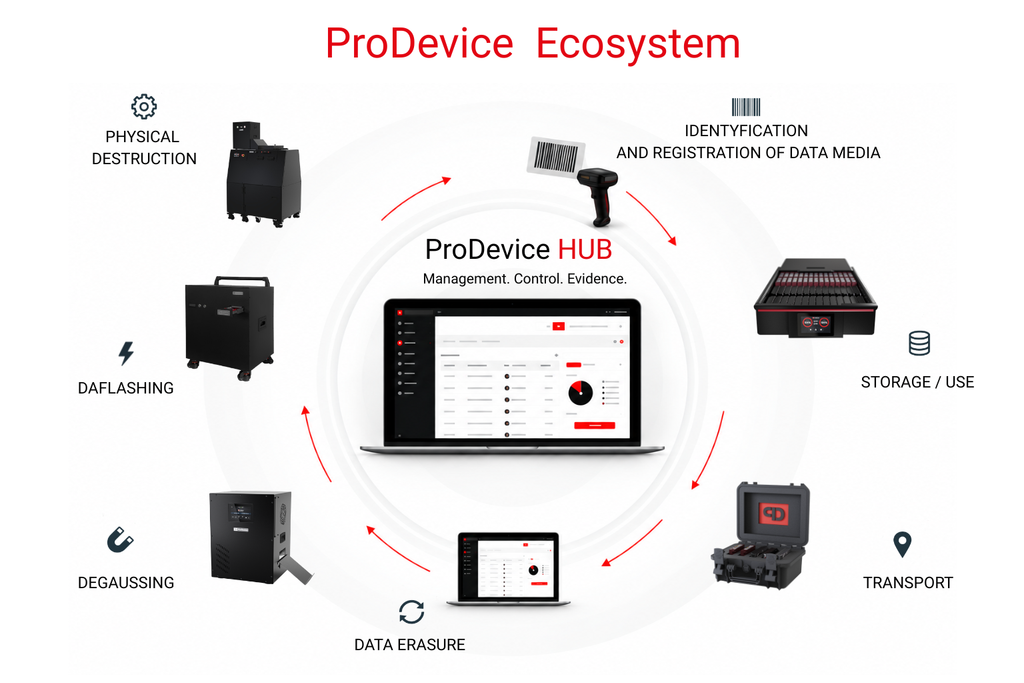
Właśnie na takim podejściu opiera się ProDevice Ecosystem, rozwijany przez ProDevice.
Jego założeniem jest połączenie poszczególnych etapów zarządzania nośnikami danych w kontrolowany proces – od identyfikacji i ewidencji, przez bezpieczne przechowywanie i transport, aż po usuwanie danych, niszczenie nośników oraz dokumentowanie wykonanych działań. W ramach portfolio ProDevice dostępne są między innymi rozwiązania do programowego usuwania danych, demagnetyzacji, niszczenia pamięci flash, mechanicznego niszczenia nośników oraz ich bezpiecznego przechowywania i transportu. Istotnym elementem rozwijanej architektury jest również ProDevice HUB – warstwa oprogramowania wspierająca zarządzanie nośnikami, procesami, dokumentacją i Chain of Custody. Zakres integracji z poszczególnymi urządzeniami zależy od konkretnego rozwiązania i etapu jego wdrożenia. Celem takiego podejścia jest ograniczenie luk pomiędzy poszczególnymi etapami postępowania z nośnikami i zapewnienie organizacji lepszej kontroli nad zakończeniem cyklu życia danych.
Cyberbezpieczeństwo trwa dłużej niż cykl życia urządzenia
Wyłączenie serwera, wymiana komputera czy usunięcie dysku z infrastruktury nie kończy odpowiedzialności organizacji za informacje, które były na nim przechowywane. Dopóki dane pozostają na nośniku, ich nieuprawnione ujawnienie może stanowić zagrożenie, niezależnie od tego, czy urządzenie nadal jest podłączone do sieci. Dlatego proces wycofywania sprzętu powinien być planowany z taką samą starannością jak jego wdrożenie i codzienna eksploatacja.
Cyberbezpieczeństwo nie kończy się w momencie wycofania urządzenia z eksploatacji. Kończy się dopiero wtedy, gdy ryzyko związane z zapisanymi na nim danymi zostało odpowiednio ograniczone, a wykonane działania można zweryfikować.

